在Search Console(GSC,Google站长工具)的“安全问题”报告里,确认全部问题都已修好,再点“请求审核”,写清原问题、修改做法和检查结果。Google完成复核后,才会给出最终决定。
网站清理和Google复核有先后顺序。维护者删掉恶意内容,说明网站做了修改;搜索或浏览器仍有危险提醒,可能是问题尚未清干净,也可能是Google还没有完成复核。先沿报告查清楚,才能决定该继续修,还是提交后等待。
下面用虚构的青禾设备公司说明:支持页被加了垃圾文字,帮助页还弹出假的浏览器更新提示。网址、12个页面和检查结果都是教学设定,请换成自己网站实际发现的情况。
先确认提醒对应哪份报告
打开Search Console,选中被提醒的网站,进入“安全与人工处置 → 安全问题”。展开每一项,记录问题类型、发现日期和示例网址。选不到正确网站时,请网站所有者协助;GSC接入教程说明了资源与权限的设置。
青禾的报告列了两项:Content injection(内容注入),对应支持页的垃圾文字;Deceptive embedded resources(欺骗性嵌入资源),对应帮助页加载的假更新提示。两个示例地址是:
https://example.com/support/ab120/
https://example.com/help/
示例是调查起点,不是完整名单。Google可能只列部分网址,也可能显示N/A、没有样例;维护者仍要按问题类型查找受影响内容。旁边的“人工处置”报告主要处理搜索垃圾内容等违规,它的复核不能解除这份安全报告的问题。Google安全问题报告说明
如果安全报告没有问题,先拿到客户被拦时的完整网址和提醒文字。核对主域、子域及www版本,确认选的是相应网站。Google安全浏览(Safe Browsing)会提醒用户避开危险网站;HTTPS证书错误或杀毒软件拦截则有各自的处理入口,不能都交给GSC复核。辨认危险提醒的来源
确认是Google提醒后,可在安全浏览网站状态工具输入原网址作辅助核对。它不是完整扫描,查不到危险也不能推断网站安全。工具范围说明指出了这种限制。确有隐患,就让维护者修复,等待Google重新抓取;空报告里不一定有申请按钮。若检查后认为欺骗性页面被误判,可从官方误报入口说明网址和理由,按当时表单填写,提交也不保证更正。
把客户的提醒原文和后台报告放在一起,先选对路线:
| 实际看到的问题 | 先处理什么 |
|---|---|
| 连接不私密、证书域名或到期错误 | 按HTTPS证书与资源检查查证书和连接;GSC安全审核不能修证书 |
| 安全问题报告列出入侵或欺骗性资源 | 沿本篇清理全部类型与范围,再请求安全审核 |
| 人工处置报告列出结构化数据问题 | 按结构化数据人工处置复核整改与申请 |
提醒来自其他安全软件时,还要按那个提供方的入口处理。表中的报告必须确实存在,不能只凭浏览器颜色判断。
清掉文字还不够,要把两处来源处理完
把两类通知和示例交给维护者,请他说明:内容从哪里来、改了哪里、影响范围查到什么结果。这样才能判断“已清理”是否覆盖了Google报告,而不只是一张扫描零问题的截图。
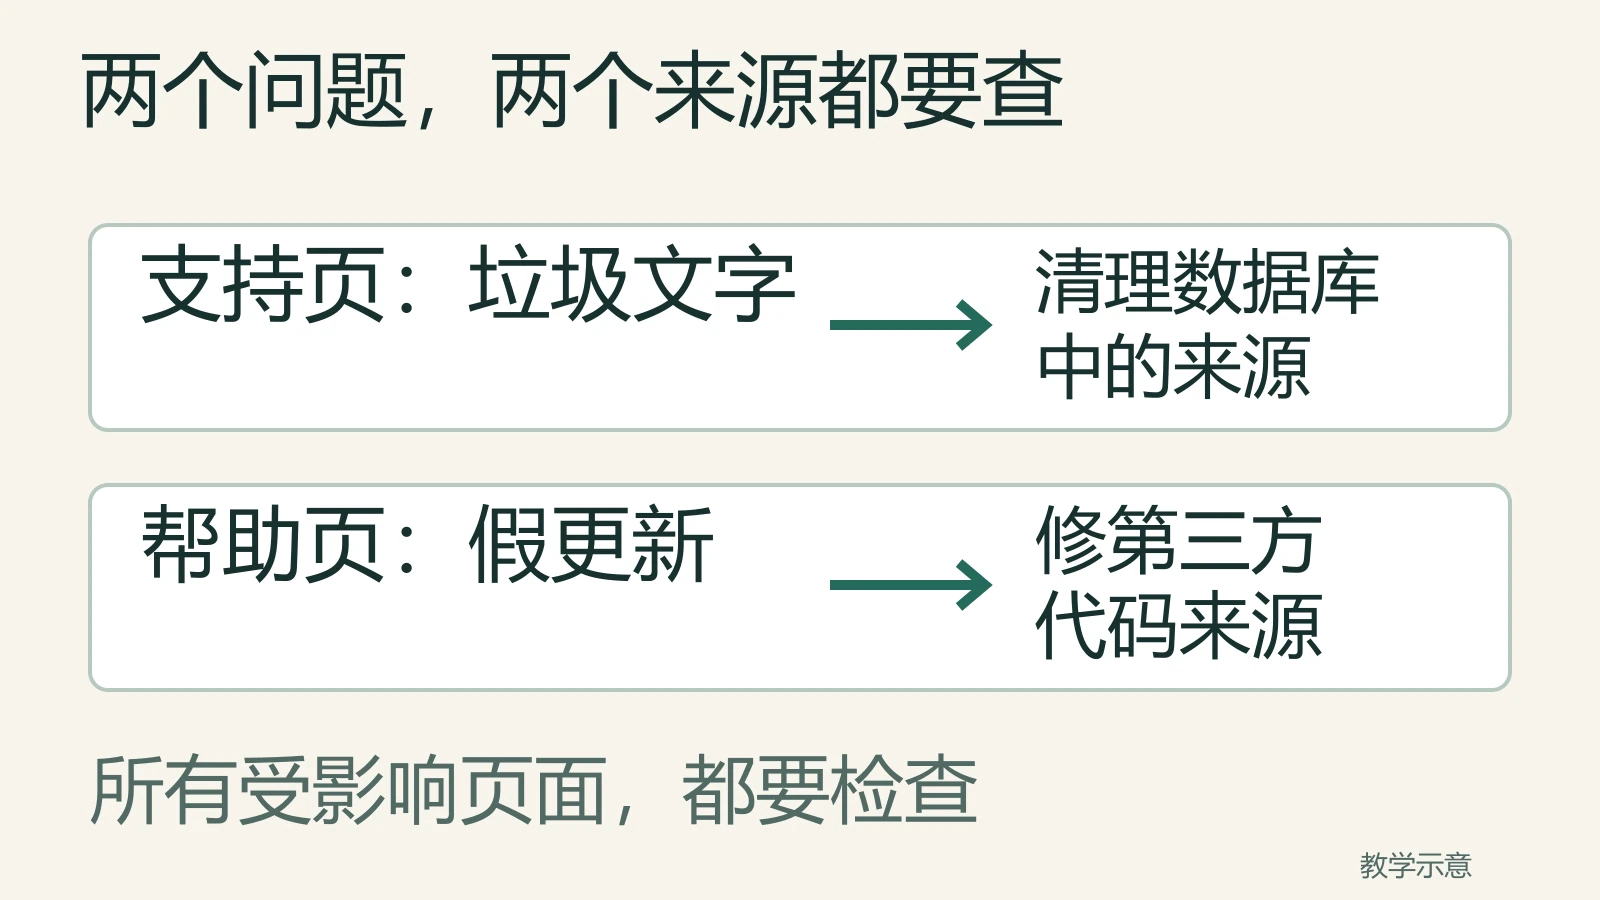
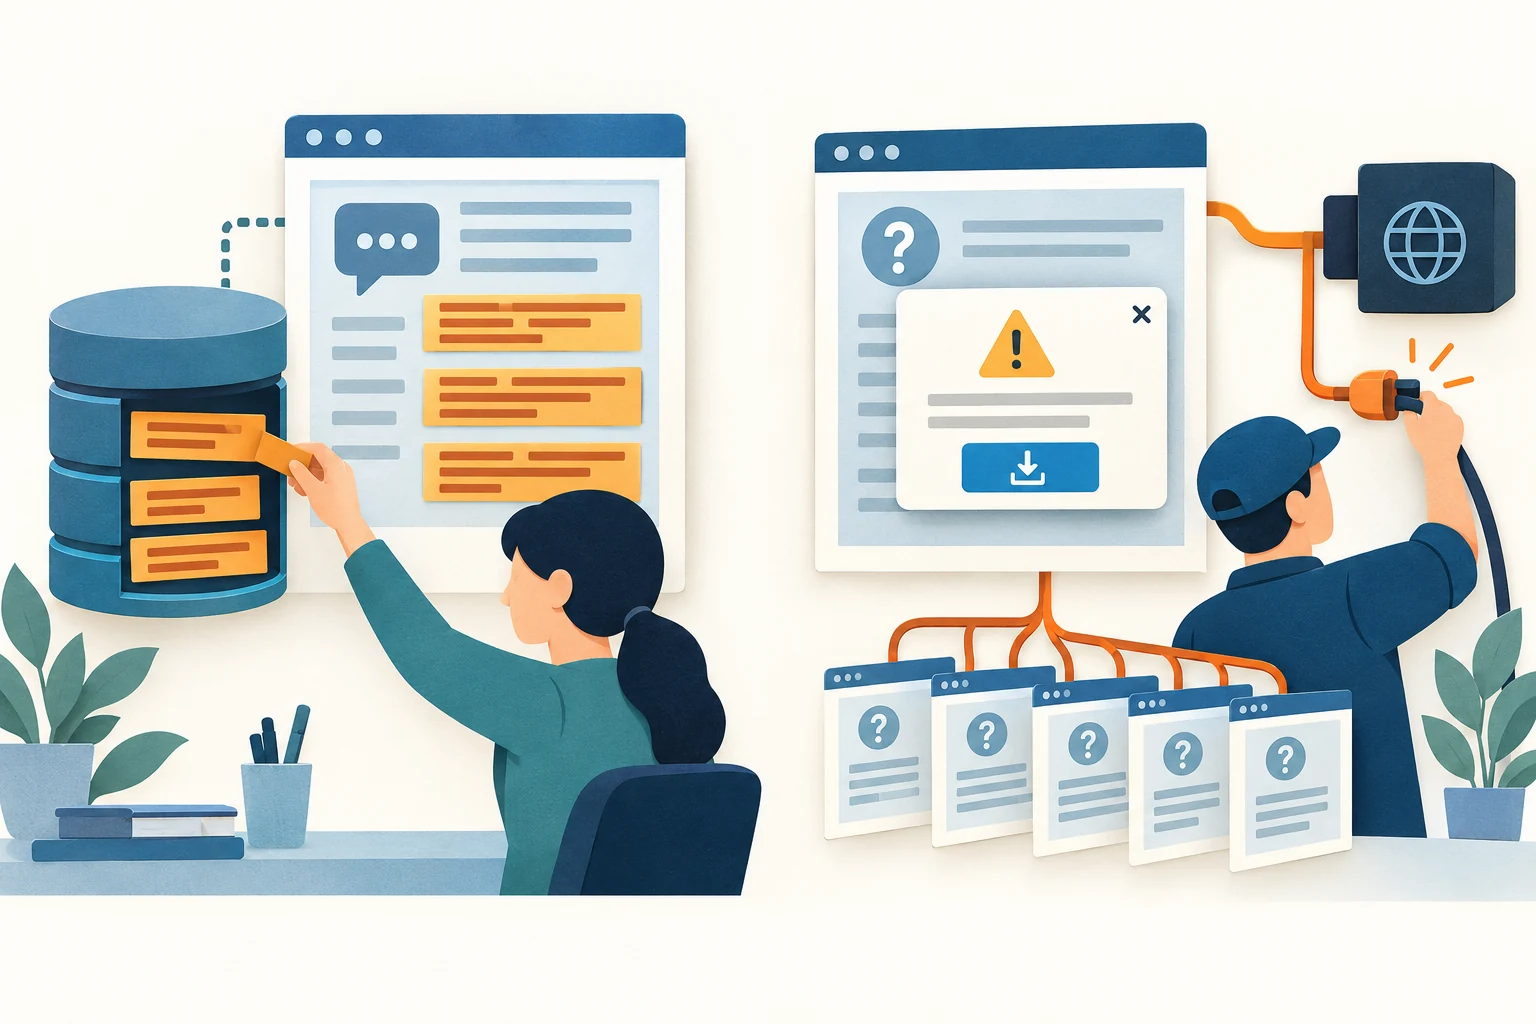
青禾的垃圾文字写在保存页面内容的数据库里。维护者清除了这些文字,又检查其他内容和生成页面的代码,并修补了被利用的旧插件漏洞。删除已出现的内容和修补入侵入口都要完成:只删文字,未补的漏洞仍可能被再次利用;只更新插件,也不会自动清掉已经混入的垃圾内容。
帮助页的假更新提示来自模板加载的第三方代码。只删除支持页上的文字,帮助页仍会骗人。维护者要从模板移除这段代码,检查使用同一模板的全部12页和其他外部资源。第三方内容可能轮换,手机与电脑表现也可能不同,不能只看一次首页就结束。安全问题的检查方法
这两处来源不同,所以两项都要有具体结果。青禾维护者交回的记录应能说明:垃圾文字及同类内容已清除,旧漏洞已修;12页不再加载原代码,手机和电脑检查未再发现假更新提示。若来源还没查明,或第二项仍未处理完,就继续修,不申请“全站已清理”。报告有第三类问题,也必须一并处理。
普通编辑负责整理这些说明,代码、数据库和恶意跳转检查交给维护者。不要为找垃圾文字而越过危险屏、直接打开感染页面;Google提供了网址检查等查看方式。账号、扩展、备份等日常处理可继续看WordPress安全基础。
把实际修法写进请求审核
清理完成后,网站要能让Google读取修好的页面。整站仍需登录,或防护规则挡住抓取,都会妨碍检查。请维护者处理这些访问限制,不要靠把页面藏起来等提醒消失。提交复核前的准备
在GSC顶部输入完整的支持页地址,点击“测试实际网址”。若有“查看测试的网页”,一起检查本次读到的内容;帮助页和其余受影响页面按实际范围检查。这里确认的是当前访问与输出,网址检查不能替代安全复核。返回200只说明请求成功,也不能证明正文没有危险内容。
两项修复和检查都有结果后,回到“安全问题”,点击“请求审核”(Request Review)。看不到按钮时,请正确资源的所有者查看权限与报告状态,不必去“人工处置”或“请求编入索引”寻找替代入口。
申请不需要写成道歉信,重点是问题、做法、结果。青禾可以这样填写:
我们已处理报告中的Content injection和Deceptive embedded resources两类问题。
上述页面现已公开可访问。维护者已复查报告示例及全部已发现的受影响范围,确认这两类原问题已处理,并安排后续观察,检查是否再次出现异常内容或资源。
只填写真正完成的事。你的网站若涉及恶意下载,就要说明哪个文件已移除、其他相关下载怎样检查,不能套用弹窗描述;没做手机检查,就先补查。提交后保存确认消息,留意GSC通知邮件。安全复核的提交要求
按最终回复决定下一步
“请求已收到”或“正在审核”表示Google受理了申请。此时等待最终决定,不重复发送同一份说明催审。处理可能需要几天到几周,没有适用于每个网站的固定完成日。
未通过时,先查遗漏,再申请。读回复与当前安全报告里的补充说明、新样例,把它们交给维护者。重点回查仍在加载的资源、遗漏的同类页面、未补好的入口和访问限制。补修后,说明这次新增的实际改动;原文重发不能补上这些问题。
通过后,回原“安全问题”报告核对:对应问题类型和样例应不再列出。若仍有其他类型,就继续处理其他类型;安全通过也不代表搜索排名已恢复。Google对复核结果的说明
某次搜索或浏览器仍显示提醒时,核对客户打开的完整网址,记录出现时间。GSC、安全浏览与浏览器更新可能不同步,可稍后复查;但安全报告重新出现问题,或维护者又发现异常内容,就要按复发处理,不能一直归为旧提醒。警告系统的更新说明
危险提示消失后,垃圾页面仍在搜索中、正常页面尚未收录,属于后续抓取和索引问题,可接着用抓取与索引排查教程。到这里,安全复核的结果与搜索页面更新就能分别判断。
如果报告和清理记录已有,却仍分不清下一步该补修还是跟进搜索问题,可以通过联系表单提供网站、问题类型、示例网址和实际修改记录。我们会先判断由维护者继续处理,还是适合Google SEO管理服务跟进,不承诺Google审核结果。
常见问题
扫描显示零问题,就可以申请安全复核吗?
还要对照Google报告确认全部类型和受影响范围已修复。扫描零问题只是该次扫描的结果;维护者能说明实际来源、改动和检查结果后,再申请。
安全问题报告没有示例网址,怎样处理?
展开问题类型,读说明和“了解详情”,请维护者按这一类型查整个网站。N/A不表示没有受影响页面。找到问题并修好后,仍从原安全报告申请。
提交后多久消失?重复提交会快一些吗?
可能需要几天到几周,以最终通知为准。正在审核时不要重复提交;通过后提醒可能稍晚更新,未通过就按反馈补修后再申请。